13/10/2026
De la vulnerabilitățile echipamentelor de refrigerare la răspunderea operatorilor economici: implicațiile juridice ale unui incident cibernetic cu efecte asupra sănătății publice
Atacurile cibernetice sunt asociate, în mod obișnuit, cu furtul de date, blocarea sistemelor informatice, accesul neautorizat la informații sau solicitarea unor răscumpărări pentru restabilirea accesului la date. Evoluția tehnologică a schimbat însă substanțial natura riscurilor. Într-o economie în care procesele industriale, instalațiile tehnice și infrastructurile comerciale sunt controlate prin sisteme informatice interconectate, compromiterea unui echipament poate produce consecințe directe în lumea fizică.
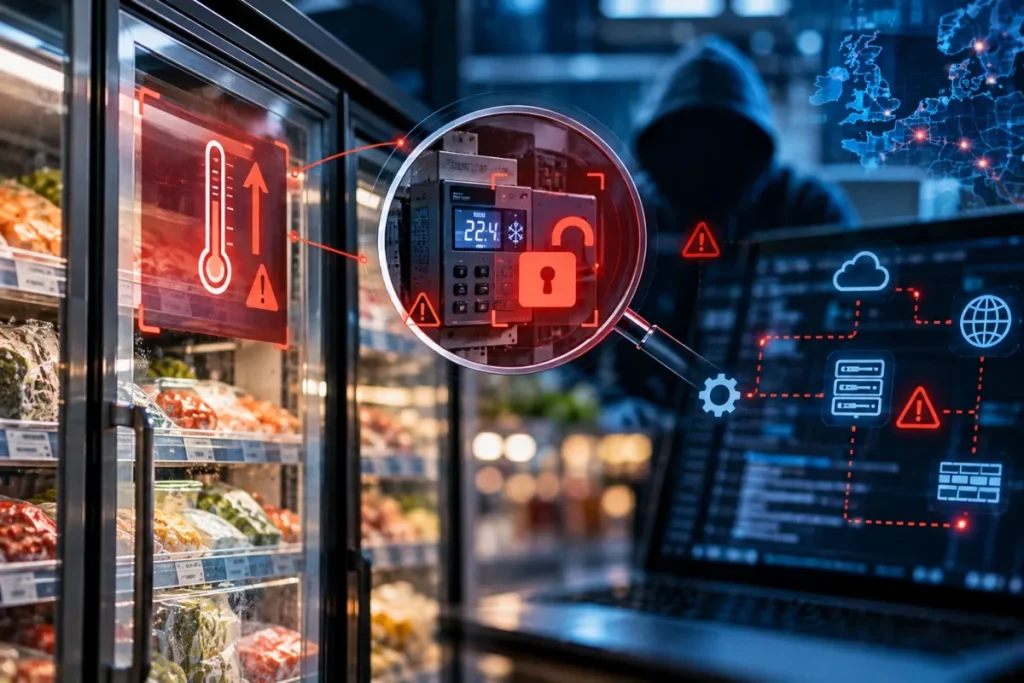
Un exemplu relevant îl reprezintă atacul cibernetic raportat în octombrie 2026 asupra mai multor lanțuri de supermarketuri din Franța. Potrivit informațiilor publicate de presa internațională, incidentele au afectat sisteme de refrigerare, determinând creșterea temperaturii în vitrinele frigorifice, deteriorarea produselor alimentare și, în anumite cazuri, producerea unor incendii. Mai multe rețele comerciale au fost afectate, iar autoritățile franceze au demarat investigații pentru stabilirea circumstanțelor și a cauzelor incidentelor.
Din perspectiva securității cibernetice, relevanța acestui caz nu constă exclusiv în amploarea pagubelor materiale, ci mai ales în natura sistemelor compromise. Refrigerarea comercială reprezintă un proces tehnic esențial pentru păstrarea alimentelor în condiții corespunzătoare. Atunci când controlul acestui proces este realizat prin echipamente conectate la rețele informatice, securitatea sistemelor respective devine o componentă a siguranței operaționale a întreprinderii.
Prin urmare, un incident care, la prima vedere, pare să aparțină exclusiv domeniului IT poate genera simultan consecințe economice, operaționale, contractuale, de conformitate și de protecție a sănătății publice.
Această realitate impune o reconsiderare a modului în care operatorii economici evaluează riscurile cibernetice. Protejarea infrastructurii informatice nu mai poate fi tratată ca o activitate izolată, aflată exclusiv în responsabilitatea departamentului IT, ci trebuie integrată în sistemul general de administrare a riscurilor organizației.
Pentru înțelegerea implicațiilor juridice ale unor asemenea incidente, este necesară diferențierea dintre sistemele informatice tradiționale și sistemele de tehnologie operațională, cunoscute sub denumirea de OT – Operational Technology.
Sistemele IT sunt utilizate, în principal, pentru prelucrarea, stocarea și transmiterea informațiilor. Sistemele OT monitorizează sau controlează procese fizice și echipamente tehnice. În această categorie pot intra sistemele de refrigerare industrială și comercială, instalațiile de climatizare, sistemele de automatizare, echipamentele de producție, instalațiile energetice și anumite sisteme de control al accesului.
În practică, cele două categorii sunt tot mai strâns interconectate. Administrarea centralizată, monitorizarea la distanță, mentenanța realizată de furnizori externi și integrarea cu platforme de management permit eficientizarea activității, dar pot crea și căi suplimentare de acces către echipamentele operaționale.
O vulnerabilitate a unui controler industrial, o configurație necorespunzătoare, utilizarea unor credențiale compromise sau expunerea necontrolată a unei interfețe de administrare pot permite unui atacator să interfereze cu funcționarea normală a instalației.
În cazul sistemelor de refrigerare, efectul poate consta în modificarea parametrilor de temperatură, întreruperea funcțiilor de răcire, alterarea ciclurilor de funcționare ori dezactivarea unor mecanisme de avertizare. Consecințele depind de arhitectura sistemului, de funcțiile accesibile atacatorului și de existența unor mecanisme independente de protecție.
Este important de subliniat că utilizarea unor echipamente învechite nu dovedește, prin ea însăși, existența unei încălcări a legii. Totuși, menținerea în exploatare a unor sisteme pentru care nu mai sunt disponibile actualizări de securitate, fără măsuri compensatorii adecvate, poate reprezenta un risc semnificativ care trebuie identificat, evaluat și gestionat.
În acest context, securitatea OT presupune mai mult decât instalarea unui antivirus sau protejarea calculatoarelor angajaților. Sunt necesare inventarierea echipamentelor conectate, cunoașterea versiunilor software și firmware, controlul accesului la interfețele de administrare, segmentarea rețelelor și verificarea capacității de detectare a modificărilor neautorizate.
Potrivit informațiilor publicate în legătură cu incidentele din Franța, investigațiile au vizat sisteme de control al refrigerării furnizate de compania Danfoss, iar compania a indicat utilizarea unor versiuni învechite ale programelor informatice în echipamentele afectate. Stabilirea vulnerabilității efectiv exploatate, a modalității de acces și a responsabilităților fiecărei părți revine însă investigațiilor tehnice și autorităților competente.
Cazul evidențiază o problemă recurentă în securitatea cibernetică: existența unei vulnerabilități nu este suficientă pentru a explica un incident, iar disponibilitatea unei actualizări nu garantează că aceasta va fi instalată și integrată corespunzător în exploatarea echipamentului.
În mediile industriale, actualizările pot necesita verificări de compatibilitate, oprirea temporară a instalației, intervenția unui furnizor specializat sau evaluarea impactului asupra proceselor operaționale. Aceste dificultăți sunt reale, dar nu justifică ignorarea nelimitată a riscurilor identificate.
Din punct de vedere organizațional, operatorul economic trebuie să dispună de un proces documentat prin care să stabilească ce echipamente utilizează, cine răspunde de administrarea acestora, ce vulnerabilități sunt cunoscute și în ce condiții pot fi aplicate măsurile de remediere.
Atunci când actualizarea nu poate fi realizată imediat, trebuie analizate măsuri alternative, precum izolarea echipamentului de rețelele externe, restricționarea accesului de la distanță, utilizarea unor mecanisme suplimentare de monitorizare, limitarea drepturilor de administrare și implementarea unor proceduri de intervenție manuală.
Decizia de amânare a unei actualizări trebuie să fie justificată printr-o evaluare a riscului, să indice măsurile compensatorii și să prevadă un termen de reevaluare. În cazul echipamentelor care nu mai beneficiază de suport din partea producătorului, organizația trebuie să analizeze și riscul rezidual, inclusiv oportunitatea înlocuirii acestora.
Prin urmare, întrebarea relevantă din perspectiva conformității nu este doar dacă operatorul a instalat un anumit program de securitate, ci dacă a adoptat măsuri proporționale cu riscurile reale ale activității sale și dacă poate demonstra acest lucru prin documente și evidențe verificabile.
La nivel european, Directiva (UE) 2022/2555, cunoscută sub denumirea NIS2, stabilește un cadru pentru asigurarea unui nivel comun ridicat de securitate cibernetică în Uniune. Directiva pune accent pe responsabilitatea conducerii, evaluarea riscurilor, securitatea lanțului de aprovizionare, gestionarea incidentelor, continuitatea activității și controlul accesului.
În România, cadrul general de transpunere este reprezentat de OUG nr. 155/2024 privind instituirea unui cadru pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil, cu modificările și completările ulterioare.
Aplicabilitatea concretă a acestor dispoziții trebuie analizată în funcție de sectorul de activitate, dimensiunea și caracteristicile entității, criteriile legale de identificare și eventualele reguli sectoriale aplicabile. Faptul că o societate comercială utilizează sisteme informatice sau desfășoară activități de retail nu înseamnă automat că aceasta intră în categoria entităților esențiale ori importante. Încadrarea juridică trebuie verificată individual.
În cazul entităților cărora li se aplică OUG nr. 155/2024, măsurile de gestionare a riscurilor trebuie să acopere, între altele, analiza riscurilor și securitatea sistemelor informatice, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, securitatea achiziției și mentenanței sistemelor, precum și evaluarea eficacității măsurilor implementate.
Aceste obligații sunt relevante și pentru sistemele OT, în măsura în care acestea fac parte din rețelele și sistemele informatice vizate de cadrul normativ aplicabil. Excluderea echipamentelor industriale din analiza de securitate doar pentru că acestea nu sunt calculatoare de birou ar putea conduce la o evaluare incompletă a riscurilor.
Din perspectiva conducerii, securitatea cibernetică presupune alocarea resurselor necesare, stabilirea responsabilităților, aprobarea măsurilor de gestionare a riscurilor și supravegherea implementării lor. Delegarea activităților tehnice către departamentul IT sau către un furnizor extern nu elimină automat obligațiile legale care revin entității.
În același timp, trebuie evitată concluzia că orice incident cibernetic atrage, în mod automat, răspunderea juridică a conducerii. Analiza trebuie să țină seama de obligațiile aplicabile, măsurile efectiv adoptate, riscurile care puteau fi identificate în mod rezonabil și circumstanțele concrete ale incidentului.
În cazul unui atac care afectează funcționarea sistemelor operaționale, gestionarea tehnică a incidentului trebuie corelată cu obligațiile de notificare și raportare prevăzute de legislația aplicabilă.
Conform art. 15 din OUG nr. 155/2024, entitățile esențiale și importante au obligații de raportare către autoritățile competente pentru incidentele care au un impact semnificativ asupra prestării serviciilor, în condițiile stabilite de actul normativ.
Regimul legal prevede, între altele, o avertizare timpurie în cel mult 24 de ore de la luarea la cunoștință a incidentului semnificativ, o raportare a incidentului în cel mult 72 de ore și transmiterea unui raport final în termenul prevăzut de lege. Pentru informațiile care permit constatarea unui impact transfrontalier există, de asemenea, o obligație de raportare într-un termen distinct, de cel mult șase ore de la momentul relevant prevăzut de actul normativ. Termenele și condițiile concrete trebuie verificate în forma consolidată a legislației și în raport cu situația entității.
Un incident care afectează simultan mai multe puncte de lucru sau poate produce consecințe în mai multe state impune o evaluare atentă a impactului și a obligațiilor de cooperare. În acest context, existența unei proceduri interne de raportare este esențială pentru a evita întârzierile provocate de lipsa clarității privind persoanele responsabile și fluxurile de aprobare.
Operatorii economici ar trebui să poată identifica rapid persoana care coordonează răspunsul la incident, responsabilul cu securitatea cibernetică, persoanele care asigură comunicarea cu furnizorii și autoritățile, precum și reprezentanții conducerii care trebuie informați.
Totodată, raportarea nu trebuie condiționată de finalizarea investigației tehnice. În practică, primele ore ale unui incident sunt dedicate limitării efectelor, colectării informațiilor disponibile și evaluării preliminare. Cerințele legale de raportare trebuie gestionate în paralel cu aceste activități, pe baza informațiilor existente la momentul respectiv.
O procedură eficientă trebuie să stabilească inclusiv modul de păstrare a jurnalelor de evenimente, a configurațiilor relevante, a comunicărilor cu furnizorii și a altor probe tehnice necesare pentru investigarea incidentului și justificarea deciziilor luate.
Incidentele care implică echipamente furnizate și administrate de terți ridică o problemă juridică importantă: delimitarea responsabilităților între producător, furnizorul serviciilor de mentenanță, integratorul sistemului și operatorul economic care utilizează echipamentul.
În numeroase organizații, sistemele de refrigerare sau alte instalații tehnice sunt achiziționate de la un producător, instalate de un integrator și administrate ulterior de un furnizor de servicii. Accesul la distanță poate fi asigurat de o altă entitate, iar monitorizarea poate fi realizată printr-o platformă centralizată.
Această fragmentare operațională nu trebuie să conducă la fragmentarea necontrolată a responsabilităților de securitate.
Contractele cu furnizorii ar trebui să stabilească, în funcție de natura serviciului, obligațiile privind actualizările de securitate, notificarea vulnerabilităților, comunicarea incidentelor, accesul de la distanță, păstrarea jurnalelor, cooperarea în cadrul investigațiilor și retragerea accesului la încetarea contractului.
De asemenea, trebuie analizate durata suportului tehnic, condițiile în care sunt furnizate actualizările, procedura de gestionare a vulnerabilităților și responsabilitatea părților în situația în care un echipament ajunge la sfârșitul ciclului de viață.
În cazul sistemelor esențiale pentru activitatea organizației, achiziția nu ar trebui evaluată exclusiv prin prisma costului inițial și a performanțelor tehnice. Durata suportului, posibilitatea actualizării, disponibilitatea pieselor și a componentelor de schimb, precum și integrarea cu mecanismele de securitate existente sunt elemente care influențează costul total și riscul operațional.
Trebuie subliniat că existența unei vulnerabilități într-un produs nu stabilește, prin ea însăși, răspunderea juridică a producătorului. Aceasta depinde de obligațiile aplicabile, de circumstanțele concrete, de conduita părților, de raportul de cauzalitate și de eventualele clauze contractuale relevante.
În mod similar, operatorul economic nu poate presupune că utilizarea unui produs comercializat de un furnizor reputat îl exonerează de obligația de a evalua riscurile introduse de acel produs în propria infrastructură.
Un atac asupra sistemelor de refrigerare demonstrează că securitatea cibernetică poate influența direct îndeplinirea obligațiilor legale care nu aparțin, în mod tradițional, domeniului informatic.
În cazul produselor alimentare perisabile, menținerea condițiilor corespunzătoare de temperatură reprezintă un element esențial al siguranței produselor. O modificare neautorizată a parametrilor instalației poate afecta capacitatea operatorului de a asigura păstrarea alimentelor în condiții adecvate.
Din acest motiv, răspunsul la un incident cibernetic nu trebuie să se limiteze la restabilirea funcționării echipamentului. Este necesară evaluarea separată a consecințelor asupra produselor, a condițiilor de depozitare și a riscurilor pentru consumatori.
Atunci când există suspiciuni că produsele au fost păstrate în condiții necorespunzătoare, operatorul trebuie să aplice procedurile relevante de siguranță alimentară, să documenteze evaluarea și să ia măsurile necesare pentru prevenirea punerii în circulație a produselor care nu îndeplinesc cerințele legale.
Decizia de retragere sau eliminare a unor produse poate genera pierderi economice importante, însă trebuie analizată prioritar prin prisma obligațiilor de protecție a consumatorilor și a siguranței alimentare.
În paralel, organizația trebuie să evalueze impactul asupra activității comerciale: indisponibilitatea instalațiilor, închiderea temporară a unor spații, pierderea stocurilor, întreruperea livrărilor și necesitatea relocării produselor.
Aceste consecințe trebuie avute în vedere la elaborarea planurilor de continuitate a activității și a procedurilor de recuperare în caz de dezastru. Planurile respective trebuie să includă scenarii în care sistemele informatice funcționează aparent normal, dar comenzile transmise echipamentelor fizice sunt incorecte sau manipulate.
În plus, trebuie analizată posibilitatea monitorizării independente a unor parametri critici, astfel încât o compromitere a sistemului central de control să nu elimine simultan atât funcția operațională, cât și capacitatea de detectare a unei situații periculoase.
Un program de securitate cibernetică adaptat riscurilor operaționale trebuie să înceapă cu identificarea sistemelor a căror indisponibilitate sau funcționare necorespunzătoare poate produce efecte semnificative asupra activității.
Pentru un operator din sectorul comercial, analiza ar trebui să includă sistemele de refrigerare, instalațiile de climatizare, sistemele de alimentare cu energie, infrastructura de comunicații și alte echipamente automatizate a căror compromitere ar putea afecta siguranța produselor sau continuitatea activității.
Inventarul tehnic trebuie corelat cu o evaluare a riscurilor, care să identifice dependențele dintre sisteme, căile de acces, vulnerabilitățile cunoscute și consecințele unor scenarii de atac.
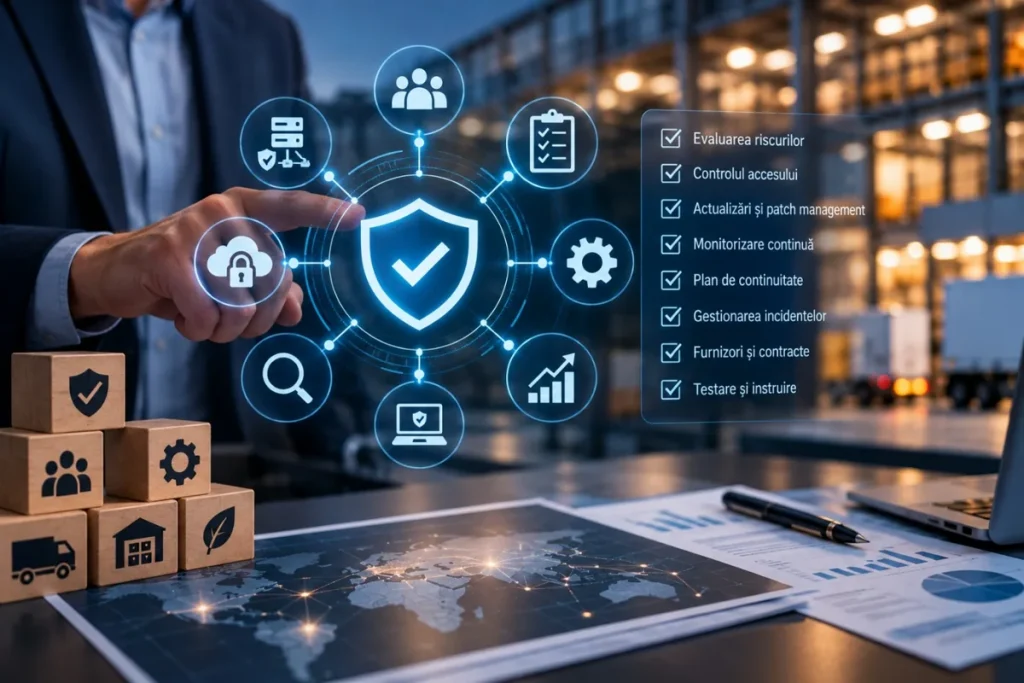
Pe baza acestei evaluări, operatorul ar trebui să implementeze cel puțin următoarele categorii de măsuri, adaptate la profilul său de risc:
Controlul accesului și segmentarea rețelelor. Echipamentele OT nu ar trebui să fie accesibile direct din internet decât dacă există o necesitate justificată și măsuri de protecție adecvate. Accesul furnizorilor trebuie limitat, autorizat, monitorizat și revizuit periodic.
Gestionarea vulnerabilităților și a actualizărilor. Organizația trebuie să cunoască versiunile software și firmware instalate, să urmărească alertele de securitate și să stabilească termene de remediere în funcție de criticitatea vulnerabilităților. Pentru sistemele care nu mai pot fi actualizate trebuie documentate măsurile compensatorii și planul de înlocuire, dacă riscul nu poate fi redus suficient.
Monitorizarea parametrilor operaționali. Este necesară evaluarea posibilității de a detecta modificări neobișnuite ale temperaturii, setărilor, comenzilor și stării echipamentelor. Alertele trebuie transmise persoanelor care pot interveni efectiv, nu doar înregistrate într-o platformă.
Continuitatea activității și intervenția manuală. Procedurile trebuie să precizeze cum se acționează atunci când sistemul de control devine indisponibil, transmite comenzi suspecte sau nu mai poate garanta funcționarea în parametrii normali. Măsurile de intervenție trebuie să fie compatibile cu cerințele de siguranță ale instalației.
Gestionarea incidentelor. Personalul tehnic, conducerea și persoanele responsabile de conformitate trebuie să cunoască modalitatea de escaladare a incidentului, obligațiile de conservare a probelor și fluxul de raportare către autorități, dacă acesta este aplicabil.
Verificarea furnizorilor și a contractelor. Înainte de achiziția sau conectarea unui echipament, trebuie analizate condițiile de securitate, durata suportului, accesul de la distanță și obligațiile privind notificarea și remedierea vulnerabilităților.
Testarea periodică. Eficacitatea măsurilor trebuie verificată prin exerciții și teste planificate, inclusiv prin simularea indisponibilității unor sisteme tehnice. Testele trebuie realizate controlat, astfel încât să nu creeze ele însele riscuri pentru instalații, produse sau persoane.
Implementarea acestor măsuri nu trebuie să rămână la nivelul unor documente formale. Inventarul echipamentelor, registrul riscurilor, evidența actualizărilor, rapoartele de monitorizare și procesele-verbale ale exercițiilor trebuie să permită demonstrarea modului în care organizația identifică și gestionează riscurile.
În funcție de specificul activității, aceste controale pot fi integrate într-un sistem de management al securității informației aliniat la ISO/IEC 27001 și la ghidurile tehnice relevante pentru securitatea sistemelor industriale, inclusiv standardele din familia IEC 62443.
Incidentele raportate în Franța sunt relevante și pentru operatorii economici din România, inclusiv pentru companiile care desfășoară activități comerciale prin rețele extinse de magazine și depozite.
Prezența unui grup comercial în mai multe state nu înseamnă automat că un incident produs într-o țară afectează și infrastructura din celelalte state. Totuși, utilizarea unor furnizori comuni, a unor platforme centralizate de administrare sau a unor soluții tehnice similare justifică evaluarea promptă a eventualelor expuneri comune.
Operatorii care utilizează echipamente din aceeași familie tehnologică ar trebui să verifice dacă versiunile instalate sunt afectate de vulnerabilitățile investigate, dacă există recomandări de securitate emise de producător și dacă accesul la echipamente este configurat corespunzător.
În cazul grupurilor cu activitate transfrontalieră, evaluarea trebuie să includă și modul în care sunt coordonate răspunsul la incidente, raportarea către autoritățile competente din fiecare jurisdicție și comunicarea între entitățile juridice implicate.
Nu trebuie presupus că un incident raportat într-un alt stat generează automat obligații identice pentru toate societățile dintr-un grup. Obligațiile trebuie stabilite separat, în funcție de entitatea afectată, natura incidentului, cadrul normativ aplicabil și eventualele efecte transfrontaliere.
Pentru operatorii din România, o analiză juridică și tehnică preventivă ar trebui să răspundă la câteva întrebări fundamentale: ce echipamente pot influența direct siguranța produselor sau continuitatea activității, cine le poate administra de la distanță, ce vulnerabilități sunt cunoscute, ce mecanisme independente de monitorizare există și cât de rapid poate fi detectată și limitată o comandă neautorizată.
Răspunsurile la aceste întrebări pot evidenția deficiențe care nu sunt vizibile într-un audit IT convențional, dar care pot deveni decisive în cazul unui incident operațional.
Atacul raportat asupra sistemelor de refrigerare din supermarketurile franceze ilustrează o transformare importantă a riscurilor cibernetice: consecințele unui incident nu mai sunt limitate la pierderea datelor sau la indisponibilitatea aplicațiilor, ci pot afecta direct bunurile, instalațiile, procesele comerciale și sănătatea consumatorilor.
Pentru organizații, lecția juridică esențială este că securitatea cibernetică trebuie integrată în guvernanța riscurilor, în administrarea furnizorilor și în planurile de continuitate a activității. O infrastructură tehnică performantă nu este suficientă dacă echipamentele sunt menținute cu vulnerabilități cunoscute, accesul la distanță nu este controlat sau organizația nu dispune de mecanisme adecvate pentru detectarea și gestionarea incidentelor.
În același timp, existența unui atac nu dovedește automat neglijența operatorului, a producătorului sau a furnizorului de servicii. Stabilirea răspunderii necesită o analiză individualizată a obligațiilor legale și contractuale, a măsurilor de securitate implementate, a cauzei incidentului și a legăturii dintre conduita fiecărei părți și prejudiciul produs.
Abordarea corectă presupune, așadar, atât prevenție tehnică, cât și rigoare juridică: evaluarea riscurilor, documentarea deciziilor, clarificarea responsabilităților, pregătirea răspunsului la incidente și respectarea obligațiilor de raportare și protecție a consumatorilor.
Într-un mediu economic în care sistemele informatice controlează tot mai multe procese fizice, securitatea cibernetică nu mai reprezintă doar o condiție a protejării informațiilor. Ea devine o componentă a rezilienței operaționale și a capacității unei organizații de a-și îndeplini obligațiile legale față de clienți, parteneri și autorități.
Redactor: P.A.
Minden jog fenntartva. © 2026
