23/09/2026

Decizia DNSC nr. 3/2026 și obligațiile entităților esențiale și importante care fac parte dintr-un grup de întreprinderi
Adoptarea Deciziei Directoratului Național de Securitate Cibernetică nr. 3/2026 aduce o clarificare importantă pentru entitățile esențiale și importante care fac parte dintr-un grup de întreprinderi: faptul că politicile, strategiile și mecanismele de securitate cibernetică sunt stabilite la nivelul grupului nu înseamnă că entitatea locală este absolvită de responsabilitatea privind aplicarea și demonstrarea conformității.
Decizia, publicată în Monitorul Oficial al României, Partea I, nr. 798 din 21 septembrie 2026, aprobă Normele de aplicabilitate a cerințelor de securitate cibernetică pentru entitățile care fac parte dintr-un grup de întreprinderi. Normele explică modul în care cerințele prevăzute de Ordinul DNSC nr. 1/2026 se aplică atunci când guvernanța, strategia și managementul riscului de securitate cibernetică sunt definite la nivel de grup și sunt transpuse către entitățile componente.
1. Grupul poate centraliza securitatea, dar nu și responsabilitatea entității
Una dintre cele mai importante reguli stabilite de noile norme este aceea că entitatea poate utiliza controale de securitate cibernetică stabilite și administrate la nivelul grupului.
Normele identifică trei modele de aplicare a controalelor:
Diferența dintre aceste modele este importantă din perspectiva auditului și a demonstrației conformității. Indiferent de modalitatea aleasă, entitatea rămâne responsabilă pentru demonstrarea implementării eficace a controalelor aplicabile propriului domeniu.
Prin urmare, argumentul „politica este la nivel de grup” nu este, în sine, suficient.
Întrebarea relevantă devine: cum demonstrează entitatea că politica grupului este aplicabilă și efectiv implementată în propriul său mediu?
2. Guvernanța poate fi centralizată
În materia guvernanței, normele permit ca principalele politici, cadre de management al riscului și mecanisme de supraveghere să fie definite la nivelul grupului.
Entitatea trebuie însă să demonstreze conformitatea prin:
De asemenea, răspunderea poate fi analizată în situații privind nerespectarea obligațiilor referitoare la:
Un aspect esențial este că entitatea nu trebuie să recreeze în mod artificial o guvernanță paralelă, dacă aceasta este deja stabilită la nivel de grup.
Totuși, ea trebuie să poată demonstra că mecanismele respective funcționează efectiv în propriul domeniu de aplicare.
3. Inventarul și evaluarea riscurilor rămân o problemă locală
În zona de identificare, responsabilitatea este în principal la nivelul entității.
Chiar dacă sunt utilizate metodele și instrumentele stabilite de grup, entitatea trebuie să mențină inventare exacte privind:
De asemenea, aceasta trebuie să efectueze evaluările de risc utilizând metodologia grupului și să se asigure că modificările intervenite în propriul mediu sunt reflectate în inventare, evaluările de risc și activitățile de îmbunătățire.
Această regulă are o consecință practică importantă: o evaluare de risc realizată la nivel de grup nu poate înlocui automat realitatea operațională a entității locale.
Mediul tehnologic, activele, furnizorii, serviciile și riscurile concrete ale fiecărei entități trebuie să fie reflectate corespunzător.
4. Implementarea măsurilor de securitate trebuie demonstrată
În ceea ce privește protecția, normele prevăd un model în general partajat.
Politicile, standardele și tehnologiile de securitate pot fi definite la nivelul grupului, dar acestea trebuie implementate la nivel local.
Entitatea trebuie să poată demonstra, printre altele:
Prin urmare, existența unei platforme centralizate de securitate sau a unei politici corporative nu este, prin ea însăși, echivalentă cu demonstrarea conformității.
Trebuie să existe o legătură documentată între controlul stabilit de grup și implementarea efectivă în cadrul entității.

5. Monitorizarea centralizată nu elimină responsabilitățile locale
Un model frecvent întâlnit în grupurile de întreprinderi este centralizarea monitorizării de securitate.
Normele permit ca funcția de detecție să fie operată centralizat. Cu toate acestea, entitatea trebuie să se asigure că propriile sisteme și servicii se află în domeniul de aplicare al capabilităților de monitorizare ale grupului.
În plus, trebuie să existe responsabilități locale privind tratarea alertelor și escaladarea acestora, iar entitatea trebuie să întreprindă acțiunile necesare pe baza rezultatelor detecției relevante pentru propriul mediu.
Așadar, un SOC centralizat nu înseamnă absența responsabilităților locale.
6. Răspunsul la incidente presupune participare activă
Și în cazul managementului incidentelor, coordonarea poate fi realizată la nivel de grup.
Entitatea trebuie însă să participe la procesele de răspuns, să execute acțiunile locale de răspuns și limitare și să furnizeze informațiile necesare pentru analiza incidentelor și pentru îmbunătățirea ulterioară a măsurilor de securitate.
În practică, aceasta presupune ca entitatea să cunoască foarte clar:
cine identifică incidentul → cine îl notifică → cine decide escaladarea → cine intervine local → ce informații trebuie transmise grupului → cum se documentează incidentul.
Lipsa unei delimitări clare a acestor responsabilități poate deveni o vulnerabilitate nu doar operațională, ci și de conformitate.
7. Recuperarea trebuie să funcționeze și pentru entitatea locală
În materia recuperării, cadrul poate fi stabilit la nivelul grupului, însă entitatea trebuie să își alinieze propriile aranjamente de continuitate și recuperare la cadrele grupului.
În plus, aceasta trebuie să îndeplinească obiectivele de recuperare stabilite pentru serviciile sale critice și să participe la testări și la comunicările privind recuperarea.
Cu alte cuvinte, existența unui plan de continuitate la nivel de grup trebuie să se traducă într-o capacitate efectivă de recuperare pentru fiecare entitate inclusă în domeniul său de aplicare.
8. Documentația grupului poate fi suficientă, dar numai dacă este formal aplicabilă
Unul dintre cele mai utile aspecte ale Deciziei nr. 3/2026 este clarificarea privind maturitatea controalelor.
Entitatea nu este obligată să creeze de la zero o documentație proprie pentru fiecare control dacă poate utiliza documentația grupului.
Însă documentația trebuie să fie formal aplicabilă entității, iar la nivelul acesteia trebuie să existe dovezi privind implementarea și, după caz, metricile relevante.
Această regulă elimină o posibilă interpretare greșită:
„Nu avem o politică locală, deci avem automat maturitate minimă.”
Normele dau chiar exemplul unei astfel de erori. Dacă entitatea adoptă formal o politică a grupului, nivelul maturității documentației trebuie analizat în funcție de aprobarea, aplicabilitatea, revizuirea și tratarea excepțiilor, nu doar prin prisma faptului că documentul a fost redactat la nivel central.
9. Maturitatea nu se „moștenește” de la grup
Poate cea mai importantă consecință practică este aceea că nivelul de maturitate nu rezultă automat din maturitatea grupului.
Normele stabilesc că nivelul de maturitate reflectă măsura în care controlul este documentat, implementat, măsurat și îmbunătățit pentru entitate, indiferent dacă respectivul control este definit la nivel de grup sau la nivel local.
Astfel, chiar dacă grupul are politici sofisticate, proceduri mature și instrumente centralizate, entitatea trebuie să poată demonstra aplicarea acestora în propriul perimetru.
La nivelurile superioare de maturitate, cerințele devin și mai concrete: implementare consecventă, dovezi pentru activități, colectarea și raportarea metricilor, valori-țintă și, la nivelul de optimizare, demonstrarea îmbunătățirii continue.
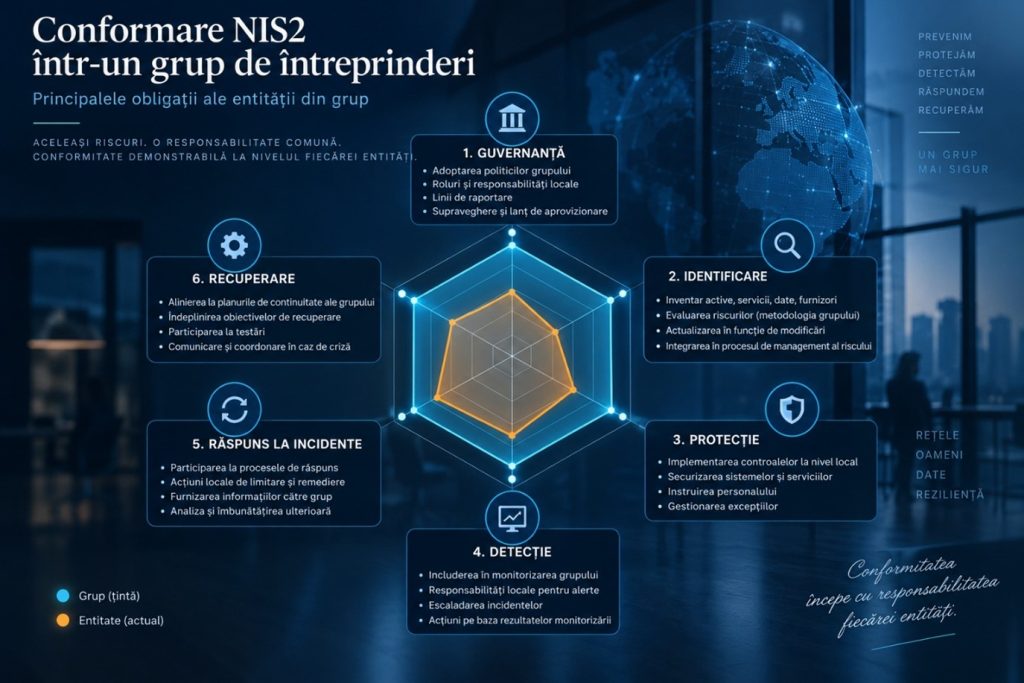
10. Ce ar trebui să verifice o entitate dintr-un grup
Din perspectivă practică, o entitate esențială sau importantă ar trebui să își pună cel puțin următoarele întrebări:
Acestea sunt, în esență, elementele care permit transformarea unei politici corporative într-o conformitate demonstrabilă la nivelul entității.
Concluzie
Decizia DNSC nr. 3/2026 introduce un principiu simplu, dar cu implicații importante pentru grupurile de întreprinderi: centralizarea securității cibernetice nu înseamnă centralizarea integrală a responsabilității de conformitate.
Grupul poate stabili strategia, politicile, standardele, metodologiile și chiar poate opera anumite controale. Entitatea locală trebuie însă să demonstreze că acestea îi sunt aplicabile, că sunt implementate în propriul domeniu și că există dovezi suficiente pentru a susține nivelul de maturitate declarat.
Într-un eventual audit, întrebarea nu va fi doar „există o politică la nivel de grup?”, ci, în esență, „cum demonstrați că acea politică și controalele aferente funcționează efectiv în entitatea dumneavoastră?”
Iar această diferență dintre existența controlului și demonstrarea aplicării lui efective este una dintre cele mai importante consecințe practice ale noilor Norme DNSC.
Redactor: P.A.
Copyright © 2026. All rights reserved.
